EVE-NG Cisco vIOS kurulumu

Merhabalar, bu yazımızda EVE-NG Cisco VIRL(Virtual Internet Routing Lab) için vIOS imajları kurulumunu yapacağız. Kurulum işlemi oldukça basit; Cisco vIOS bağlantısında yer alan indirme linkinden dosyayı indiriyoruz.

cisco-vios.zip isimli dosyanın içerisinde bulunan vios_l2-adventerprisek9-m.03.2017 ve vios-adventerprisek9-m.SPA.156-1.T isimli klasörler /opt/unetlab/addons/qemu/ dizinine aktarılır.

NOT : vios-adventerprisek9-m.SPA.156-1.T klasöründe  Router, vios_l2-adventerprisek9-m.03.2017 klasöründe ise L2 Switch imajı yer almaktadır.

Aktarma işlemi yapıldıktan sonra sanal makinede aşağıdaki kodun çalıştırılması gerekmektedir.

/opt/unetlab/wrappers/unl_wrapper -a fixpermissions

Komut çalıştırıldığında eğer herhangi bir hata mesajı alınmadıysa sorunsuz bir şekilde imaj kurulmuş demektir. Artık lablarda Cisco vIOS imajları kullanılabilir.

eve-ng cisco vios add node
Bir sonraki yazıda görüşmek üzere.

Cisco IP NAT/PAT Konfigürasyonu

IPv4’te kullanılabilecek IP sayısının yetersiz olmasından dolayı, IP’ler sınıflara ayrılmıştır. Bu sınıflandırma neticesinde iç ağlarda ve dış ağlarda kullanılmak üzere IP adresleri gruplandırılmıştır.

Belki dikkatinizi çekmiştir, iç ağlarda genellikle 192.168 ile başlayan IP adresleri görürüz. Misal, şu an evinizde bağlı olduğunuz ağın IP adresine bir bakın. Büyük bir ihtimal, 192.168 ile başlıyordur. Benim IP adresim 192.168.1.21 imiş.

local ip address

İç ağlarda kullanılabilecek IP adresleri Private IP adresleri olarak adlandırılmıştır. İç ağlarda kullanılabilecek IP adresleri aşağıdaki gibidir.

10.0.0.0 – 10.255.255.255

172.16.0.0. – 172.31.255.255

192.168.0.0 – 192.168.255.255

Bu IP adresleri iç ağlarda kullanılmak üzere ayrılmıştır ve yönlendirici (router) tarafından bu IP adresleri yönlendirilmez. Yönlendirme işlemi, bu IP adresleri Public IP adresine çevrilerek yapılır. Bu işlemlere de NAT (Network Address Translation – Ağ Adresi Çevirisi) denir.

Basit bir topoloji üzerinden NAT konfigürasyonu yapalım.
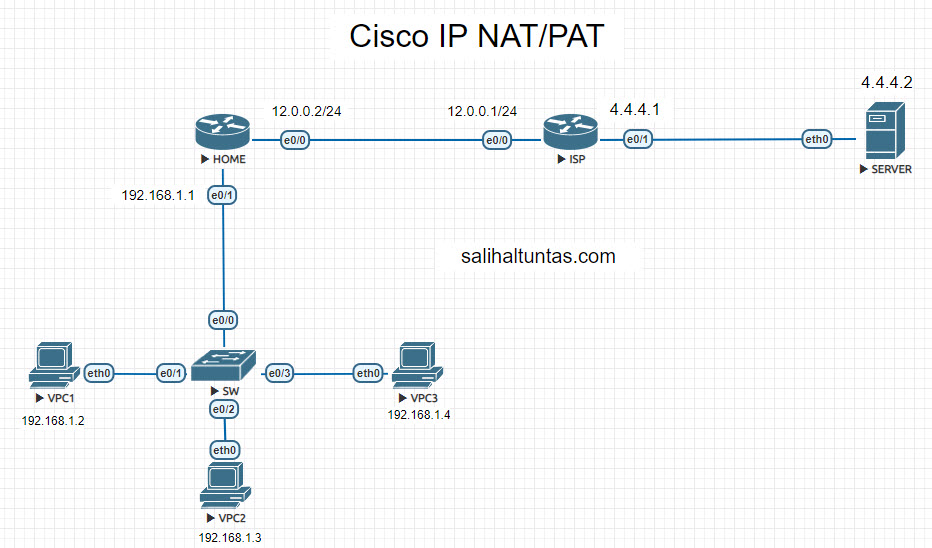
cisco ip nat-pat configuration

Konfigürasyona başlamadan önce, router ayarlarımızı yapalım.  Interface IP adreslerini verdikten sonra, ağların haberleşmesi için statik route yazacağım.

Home router için yapılandırma

HOME(config)#interface ethernet 0/1
HOME(config-if)#ip address 192.168.1.1 255.255.255.0
HOME(config-if)#no shutdown
HOME(config-if)#exit
HOME(config)#interface ethernet 0/0
HOME(config-if)#ip address 12.0.0.2 255.255.255.0
HOME(config-if)#no shutdown 
HOME(config-if)#exit
HOME(config)#ip route 0.0.0.0 0.0.0.0 12.0.0.1
HOME(config)#do write

ISP router için yapılandırma

ISP(config)#interface ethernet 0/0
ISP(config-if)#ip address 12.0.0.1 255.255.255.0
ISP(config-if)#no shutdown
ISP(config-if)#exit
ISP(config)#interface ethernet 0/1
ISP(config-if)#ip address 4.4.4.1 255.255.255.0
ISP(config-if)#no shutdown
ISP(config-if)#exit
ISP(config)#ip route 192.168.1.0 255.255.255.0 12.0.0.2
ISP(config)#do write

Router’lar için yapılandırmayı yaptık. Yazının başında Router’lar tarafından Private Network’ler için yönlendirme yapılmadığından bahsetmiştim. Örnekte ISP router tarafından iç ağa route yazmış olsam da, gerçek dünyada böyle bir şey olmadığını bilelim.

Cisco Statik IP NAT Konfigürasyonu

Statik IP NAT işleminde, her Private IP adresi tek tek Public IP adresine çevrilir. Tabii ki elimizde çok fazla Public IP olmadığı için bu işlem her zaman yapılamaz. Statik IP NAT işlemi, genellikle kullanıcı IP adresi çevriminden ziyade hizmet veren servisler için kullanılır. (Örneğin, dışarıya hizmet veren sunucular gibi)

Şimdi gelelim yapılandırmaya. Öncelikle hangi tür NAT işlemi ya da PAT işlemi yapılırsa yapılsın, iç ve dış taraflar Interface’lere tanıtılır.

HOME routerı için ethernet 0/1 iç taraf, ethernet 0/0 dış taraftır. Bunu belirtmek için interface içinden bu atamalar yapılır.

HOME(config)#interface ethernet 0/1
HOME(config-if)#ip nat inside 
HOME(config-if)#exit
HOME(config)#interface ethernet 0/0
HOME(config-if)#ip nat outside

NAT için iç ve dış taraflar belirtildikten sonra, dönüşün yapılacak IP adresleri belirtilir.

Komut yapısı : ip nat inside source static Yerel IP adresi Dönüştürülecek IP adresi

Örnek olarak, topolojimizde bulunan 192.168.1.3 adresini statik olarak 12.0.0.3 adresine dönüştürecek yapılandırmayı yapalım.

HOME(config)#ip nat inside source static 192.168.1.3 12.0.0.3

Görüldüğü gibi yapılandırma çok basit. Dönüştürülmek istenen Private IP adresi ve Public IP adresi tek tek belirtilir. Şimdi test için VPC2’den 4.4.4.2 nolu IP adresine sahip sunucuya ping atalım ve router üzerinden NAT işlemine bakalım.

Yapılan NAT işlemlerini görmek için show ip nat translations komutu kullanılır.
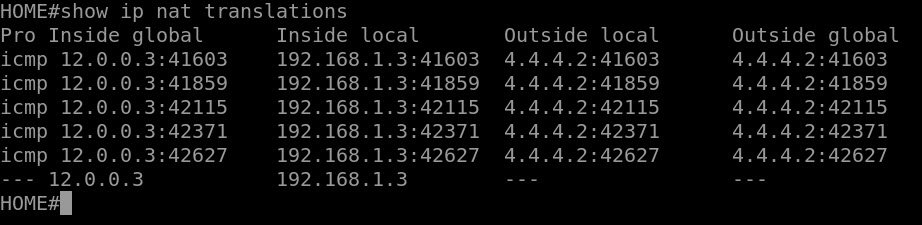
show ip nat translation - static nat

Çıktıya baktığımızda, çevrim ile ilgili 4 kısım görünmektedir.

Inside global : Bizim tarafımızda bulunan Dış IP adresidir. (Public IP Address)

Inside local : Bizim tarafımızda bulunan yerel ağ IP adresidir (Private IP Address)

Outside local : Karşı tarafın yerel ağ IP adresidir.

Outside global : Karşı tarafın Dış IP adresidir.

Örneğimizde, yerelde bulunan 192.168.1.3 IP adresi, internete 12.0.0.3 IP adresi ile çıkmıştır. Karşı tarafta NAT işlemi yapılmadığı için Outside global ve outside local IP adresleri 4.4.4.2 olarak görünmüştür.

Cisco Dinamik IP NAT Konfigürasyonu

Dinamik NAT işleminde, kullanılabilecek Public IP’ler için havuz oluşturulur ve NAT yapılacak Private IP adresi havuzda bulunan boş IP adresi ile NAT’lanır. Burada da iç ağda fazla kullanıcı olması ve Public IP adresinin az olması nedeniyle sorunlar olabilir. Biz yine de nasıl yapıldığını görelim.

NAT işlemine tabii tutulacak ağlar için Access-List hazırlanır. Örneğimizde bu ağ 192.168.1.0 ağıdır.

HOME(config)#access-list 10 permit 192.168.1.0 0.0.0.255

NAT işleminde kullanılacak IP adresleri için pool (havuz) oluşturulur.

Ben, havuz ismi DNAT olan ve 12.0.0.10 ile 12.0.0.20 arasındaki IP adreslerinin dönüştürüleceği bir havuz oluşturacağım:

HOME(config)#ip nat pool ?
WORD Pool name

HOME(config)#ip nat pool DNAT ?
A.B.C.D Start IP address
netmask Specify the network mask
prefix-length Specify the prefix length

HOME(config)#ip nat pool DNAT 12.0.0.10 ?
A.B.C.D End IP address

HOME(config)#ip nat pool DNAT 12.0.0.10 12.0.0.20 ?
netmask Specify the network mask
prefix-length Specify the prefix length

HOME(config)#ip nat pool DNAT 12.0.0.10 12.0.0.20 netmask ?
A.B.C.D Network mask

HOME(config)#ip nat pool DNAT 12.0.0.10 12.0.0.20 netmask 255.255.255.0

Son olarak izin verilen ağı ve NAT havuzunu tanımlayacağım.

HOME(config)#ip nat inside ?
destination Destination address translation
source Source address translation

HOME(config)#ip nat inside source ?
list Specify access list describing local addresses
route-map Specify route-map
static Specify static local->global mapping

HOME(config)#ip nat inside source list ?
<1-2699> Access list number for local addresses
WORD Access list name for local addresses

HOME(config)#ip nat inside source list 10 ?
interface Specify interface for global address
pool Name pool of global addresses

HOME(config)#ip nat inside source list 10 pool ?
WORD Pool name for global addresses

HOME(config)#ip nat inside source list 10 pool DNAT

Test için tüm PC’lerden sunucuya (4.4.4.2) ping atacağım ve show ip nat translation komutu ile dönüşümlere bakacağım.

show ip nat translation - dynamic nat
Cisco PAT Konfigürasyonu

Gelelim PAT (Port Address Translations) yapılandırmasına. PAT dönüşümünde, Private IP adresleri tek bir IP üzerinden çıkış yapar. Bunun için ise, IP adresine ilave olarak port numarası atanır. Böylece birden fazla IP adresi kullanmak yerine, tek bir IP adresi kullanılır ve IP adresleri efektif bir şekilde kullanılmış olunur.

PAT işleminden önce yine bir ACL yapılır.

HOME(config)#access-list 10 permit 192.168.1.0 0.0.0.255

Yapılandırmada izin verilecek iç ağ belirtilir. Ardından çıkış interface’si belirtilir ve overload parametresi eklenir.

HOME(config)#ip nat inside source list 10 interface ethernet 0/0 overload 

Yapılandırma bu kadar basit. Test için 3  PC’den de sunucuya (4.4.4.2) ping atalım ve dönüşümlere bakalım.

show ip nat translation - pat

Temel olarak NAT ve PAT yapılandırması bu şekildeydi. Yapmış olduğunuz yapılandırmayı silmek için, komutun başına no parametresini ekleyerek silebilirsiniz. Örnek olarak yapmış olduğumuz PAT yapılandırmasını silelim.

no ip nat inside source list 10 interface ethernet 0/0 overload

Başka bir yazıda görüşmek üzere. Yazıyı beğendiyseniz, sosyal medya hesaplarınızda paylaşarak destek olabilirsiniz.

Huawei Link Aggregation (Eth-Trunk) Yapılandırması

Bilindiği üzere switchlerde portlar birbirlerine bağlandığında döngü oluşmakta ve döngü oluşmasını engellemek için ise STP (Spanning Tree Protocol) çalışmaktadır. STP çalıştığında ise portları kapatarak döngünün önüne geçmektedir. Bundan dolayı switchler arası birden fazla bağlantı yapılamamakta ve bu durumda switch bağlantı yedekliği için sorun oluşturmaktadır.

stp port block

Bu durumun önüne geçmek ise Link Aggregation(Bağlantı toplama, bağlantı kümele) yöntemi geliştirilmiştir. Bu yöntem ile, birden fazla olan bağlantılar mantıksal olarak tek bir bağlantı haline getirilmiş ve STP’nin portları pasif durumuna getirilmesi önlenmiştir. Ayrıca, Link Aggregation ile bağlantı yedekliliğinin sağlanmasının yanı sıra bağlantı hızı artırımı da sağlanmaktadır. Örneğin, iki switch birbirine tek bir port ile bağlı olsa ve port hızı 1Gb/s olsaydı, bu iki switch arasındaki trafik en fazla 1Gb/s olacaktı. Birden fazla portun bağlanması ile bu trafik de artırılmaktadır. Yani switchler 1Gb/s hızına sahip iki port ile birbirine bağlandığında, iki switch arasındaki bağlantı hızı 2Gb/s olacaktır.

Huawei‘de Link Aggregation(Bağlantı toplama, bağlantı kümele) işlemi Eth-Trunk olarak adlandırılmakta ve Manual ve LACP olmak üzere iki tane modu bulunmaktadır.

Manual mod Eth-Trunk yapılandırmasında tüm portlar aktif olarak çalışır.

huawei eth-atrunk manual mode

LACP mod Eth-Trunk yapılandırmasında ise, aktif portların haricinde yedek port da yapılır. Böylece aktif portlardan birinde sorun olması halince Backup (yedek) port devreye girer ve yedekli bağlantının devamlılığı sağlanır.

huawei eth-trunk lacp mode

Not : Bir switchte en fazla 63 tane eth-trunk oluşturulabilir ve bir kümede en fazla 8 tane port yer alabilir.

Huawei Manual Mode Eth-Trunk

Manual mode Eth-Trunk yapılandırmasını aşağıdaki gibi basit bir topoloji üzerinden yapacağım.

huawei manual mode eth-trunk

Öncelikle port kümesi için interface oluşturulur. Bunun için interface eth-trunk id komutunu kullanacağız. Huawei swtichlerde en fazla 63 tane port kümesi oluşturulabilmekte.

[S1]interface Eth-Trunk ?
   <0-63> Eth-Trunk interface number

Ben ID’si 1 olan bir küme oluşturacağım.

[S1]interface Eth-Trunk 1

Ardından mod seçimini yapacağım. mode ? ile kullanabileceğimiz modlara bakalım:

[S1-Eth-Trunk1]mode ?
   lacp-static Static working mode
   manual Manual working mode

Buradan manual mod ve devamında load-balance seçilerek, işlem tamanlanır..

[S1-Eth-Trunk1]mode manual ?
   load-balance Load balance working mode
[S1-Eth-Trunk1]mode manual load-balance 

Bağlantı kümesi oluşturuldu. Devamında bu kümeye dahil etmek istediğimiz portları eklemek kaldı. Portlar, eth-trunk interface üzerinden eklenebildiği gibi, ilgili interface içine girip kümeye dahil edilebilir.

S1’de portları eth-trunk interface’si üzerinden ekleyeceğim.

[S1-Eth-Trunk1]trunkport GigabitEthernet 0/0/1 
[S1-Eth-Trunk1]trunkport GigabitEthernet 0/0/2

S1’de işler tamam. Şimdi S2’deki yapılandırmayı yapalım.

[S2]interface Eth-Trunk 1
[S2-Eth-Trunk1]mode manual load-balance 
[S2-Eth-Trunk1]quit

Portları kümeye eklemek için bu sefer de ilgili interface üzerinden eklemeyi yapalım.

[S2]interface GigabitEthernet 0/0/1
[S2-GigabitEthernet0/0/1]eth-trunk 1
[S2-GigabitEthernet0/0/1]quit
[S2]interface GigabitEthernet 0/0/2
[S2-GigabitEthernet0/0/2]eth-trunk 1

Kümeleme işlemleri bitti. display eth-trunk 1 komutu ile duruma bakalım. Tüm eth-trunk yapılarını görmek için  display eth-trunk  komutunu kullanabilirsiniz.

huawei display eth-trunk

Çıktıya baktığımızda, çalışma modunun NORMAL yani Manual Modda olduğunu, GigabitEthernet0/0/1 ve GigabitEthernet0/0/2 portlarının bu kümede yer aldığını görüyoruz.

Huawei LACP Mode Eth-Trunk

LACP modda yazının başında belirttiğim gibi aktif ve backup portlar yer almaktadır. LACP mod etkinleştirildiğinde, switchler arasında LACPDU paketleri gönderilmeye başlanır. Bu paketler, hangi switchin Actor olacağını seçmek için kullanılır. Actor Swicth, aktif ve backup portları yönetmek için kullanılacak olan switchtir. Actor Switch’in seçmiş olduğu portlar diğer switch (Partner Switch) ile paylaşılır ve diğer switchte buna göre portlarını aktif ve backup olarak ayarlar. Actor Switch seçimi için Pritory değerine bakılır ve priority değeri düşük olan switch Actor Switch olarak seçilir. Priority değerinin aynı olması durumunda ise MAC adreslerine bakılır ve MAC adresi değeri düşük olan switch Actor Switch olur.

Aşağıdaki örnek üzerinden yapılandırmayı yapalım.

huawei lacp mode eth-trunk

S1 için yapılandırma:

[S1]interface Eth-Trunk 1
[S1-Eth-Trunk1]mode lacp-static
[S1-Eth-Trunk1]quit
[S1]interface GigabitEthernet 0/0/1
[S1-GigabitEthernet0/0/1]eth-trunk 1
[S1-GigabitEthernet0/0/1]quit 
[S1]interface GigabitEthernet 0/0/2
[S1-GigabitEthernet0/0/2]eth-trunk 1
[S1-GigabitEthernet0/0/2]quit 
[S1]interface GigabitEthernet 0/0/3
[S1-GigabitEthernet0/0/3]eth-trunk 1
[S1-GigabitEthernet0/0/3]quit

S2 için yapılandırma:

[S2]interface Eth-Trunk 1
[S2-Eth-Trunk1]mode lacp-static
[S2-Eth-Trunk1]quit
[S2]interface GigabitEthernet 0/0/1
[S2-GigabitEthernet0/0/1]eth-trunk 1
[S2-GigabitEthernet0/0/1]quit 
[S2]interface GigabitEthernet 0/0/2
[S2-GigabitEthernet0/0/2]eth-trunk 1
[S2-GigabitEthernet0/0/2]quit 
[S2]interface GigabitEthernet 0/0/3
[S2-GigabitEthernet0/0/3]eth-trunk 1
[S2-GigabitEthernet0/0/3]quit

LACP mod yapılandırmasını yaptık. display eth-trunk ile oluşturulan kümelere bakalım.

huawei display eth-trunk

Çıktıya baktığımızda, çalışma modunun STATIC yani LACP olduğunu, Actor ve Partner portlarını görebiliyoruz. Ayrıca tüm portların Selected yani aktif olduğu da görünmekte. Öncelikle S1’in aktör olması ardından da GigabitEthernet0/0/1 ve 0/0/2’nin aktif olmasını ve 0/0/3’ün de backup olmasını yapalım.

Çıktıda System Priority’nin 32768 olduğu görünmekte. S2’nin çıktısını eklemedim ama durum onda da aynı. Ayrıca S2’nin SystemID’si daha düşük olduğu için şu an Actor olan S2. Ben ise S1’i Actor yapmak istiyorum. Bunun için S1’in priority değerini düşüreceğim.

[S1]lacp priority 100

Ardından eth-trunk arayüzüne girerek maksimum port sayısını belirteceğim.

[S1]interface Eth-Trunk 1
[S1-Eth-Trunk1]max active-linknumber 2

Bu işlemden sonra iki tane port aktif seçilecektir. Yalnız bu işlemde switch otomatik olarak portu belirleyecektir ve bu seçim işleminde sizin kullanmak istediğiniz portlar seçilemeyebilir. Bu durumda aktif kullanılmak istenen portların arayüzüne girerek LACP priority değerini düşürmek yeterli olacaktır.

huawei display eth-trunk

Bu yazımızda temel Huawei Eth-Trunk yapılandırmasını görmüş olduk.

Yazıyı beğendiyseniz sosyal medya hesaplarınızda paylaşarak ve aşağıda bulunan oylama kısmında puan vererek destek olabilirsiniz.

Başka bir yazıda görüşmek dileğiyle…

Cisco HSRP Konfigürasyonu

Cisco tarafından geliştirilen ve Cisco’ya özel olan  HSRP (Hot Standby Router Protocol) protokolü, router  yedeklilik için geliştirilmiş olan bir protokoldür . Birden fazla routerın tek bir router gibi davranmasını sağlar. Bunun için de sanal IP adresi oluşturulur ve bu sanal IP gateway olarak işlev görür.  Routerlardan bir tanesi active(ana) router seçilir ve diğeri standby(yedek) olarak seçilir. Trafik active router üzerinden geçer ve active routera bir şey olması durumunda standby router devreye girer. Böylece trafik akışı minimal düzeyde kesintiye uğrayarak devam eder.

Routerlar arasında 3 saniyede bir ‘hello’ mesajları gönderilir. 10 saniye boyunca active router’dan cevap gelmemesi durumunda standby router görevi üstlenir ve active router olarak işlev yapmaya başlar. HSRP active router seçimi priority (öncelik) değerine göre belirlenir. Priority değeri yüksek olan router, active router seçilir. Priority değerinin aynı olması durumunda ise, yüksek IP adresine sahip olan router, active router olarak seçilir.

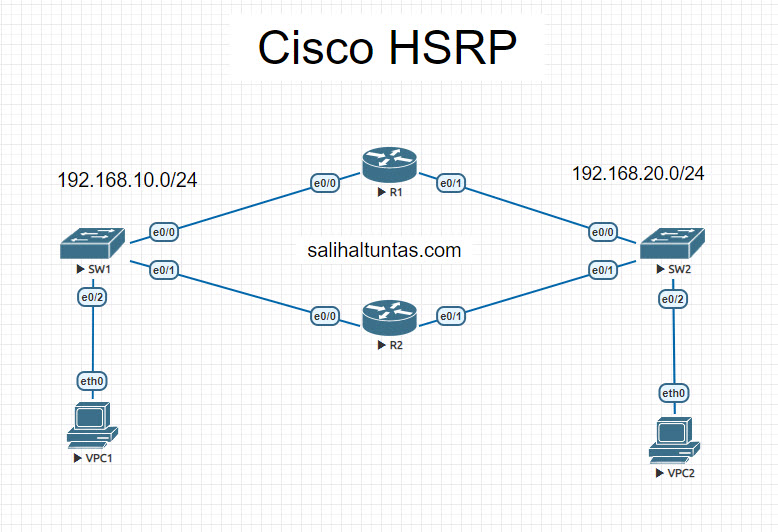
cisco hsrp configuration

HSRP yapılandırması için yukarıda bulunan basit örnek üzerinden gidelim.

VRRP yapılandırmasına başlamadan önce Router interface’lerine IP adreslerini verelim.

R1 interface yapılandırması

interface Ethernet0/0
ip address 192.168.10.253 255.255.255.0
!
interface Ethernet0/1
ip address 192.168.20.253 255.255.255.0

R2 interface yapılandırması

interface Ethernet0/0
ip address 192.168.10.254 255.255.255.0
!
interface Ethernet0/1
ip address 192.168.20.254 255.255.255.0

PC’ler için yapılandırma

PC1 : 192.168.10.10 255.255.255.0 gateway 192.168.10.1
PC2 : 192.168.20.10 255.255.255.0 gateway 192.168.20.1

Interface yapılandırmasından sonra ilgili interface’lere girip HSRP yapılandırmasını yapıyoruz. Burada ilgili interface’lerde sanal IP adresini aynı yapmamız gerek. Ben 192.168.10.0 networkü için 192.168.10.1’i, 192.168.20.0 networkü için 192.168.20.1 IP adresinin kullanacağım.

Interfaceye girelim.

R1(config)#interface ethernet 0/0

standby ? yaptığımızda HSRP için kullanılabilecek parametreler gösterilecektir.

vhsrp options

Yapılandırma için ilk önce grup numarası isteyecektir. 0-255 arasında bir değer verebiliriz. Yalnız vermiş olduğumuz bu grup numarasını diğer routerda da aynı vermemiz gerekecek. Ben grup numarası olarak 10’u kullanacağım. Grup numarasını yazdıktan sonra tekrar soru işareti ile hangi parametreleri kullanabileceğimize bakalım.

R1(config-if)#standby 10 ?

hsrp group number options

Kullanılabilecek birçok parametre bulunmakta. Biz temel ayarları yapacağız. Öncelikle sanal IP adresini tanımlayacağım. 192.168.10.0 networkü için 192.168.10.1 adresini kullanacağım.

R1(config-if)#standby 10 ip 192.168.10.1

Ben R1 routerının birinci router olmasını istediğim için priority değerini yükselteceğim. Böylece R1 routerı üzerinden trafiğin akmasını sağlayacağım. Priority değeri olarak 0-255 arasında değer girilebilmekte. Varsayılan olarak değer 100’dür. Bu değer ne kadar yüksek olursa öncelik daha da artar. R1 için priority değerini 200 yapacağım.

R1(config-if)#standby 10 priority 200

Öncelik değeri R1’de yüksek olduğu için R1 active router olacak ve trafik bu router üzerinden gidecektir. R1’de bir problem olması durumunda R2 görevi üstlenecek ve trafik R2 üzerinden gidecektir. Eğer R1 tekrardan aktif duruma geçtiğinde trafiğin bu router üzerinden geçmesini istiyorsak preempt komutu ile bunu belirtmemiz gerekiyor.

R1(config-if)#standby 10 preempt

Böylelikle R1 routerının 192.168.10.0’lı network için ilk yol olduğunu ve R1’de bir problem oluşmasından sonra tekrar ayağa kalktığında trafiği tekrardan üstleneceğini belirtmiş olduk.

R2 için de 192.168.10.0’lı network için HSRP yapılandırmasını yapalım.

R2(config)#interface et0/0
R2(config-if)#standby 10 ip 192.168.10.1

192.168.10.0’lı network için R1 ve R2’de yapılandırmamızı yaptık. 192.168.20.0 networkü için de Router’larda yapılandırmamızı yapalım.

R1(config)#interface ethernet 0/1
R1(config-if)#standby 20 ip 192.168.20.1
R1(config-if)#standby 20 priority 200
R1(config-if)#standby 20 preempt
!
R2(config)#interface ethernet 0/1
R2(config-if)#standby 20 ip 192.168.20.1

Basitçe yapılandırmayı yaptık. 10’lu ve 20’li network için R1 routerı öncekli oldu.

Şimdi show komutları ile nelere bakabiliriz onları görelim.

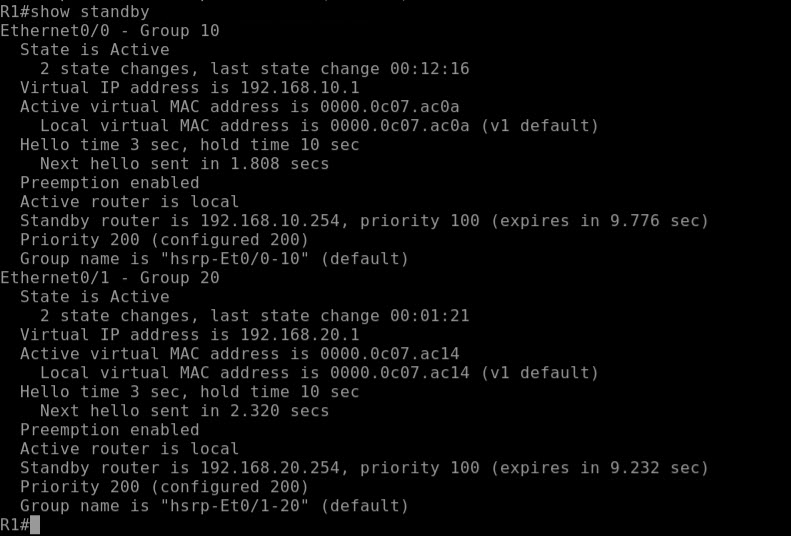
show standby

show standby

Çıktıya baktığımızda; HSRP durumunu (active/standby), sanal IP ve MAC adresini, priority ve preempt durumunu görebilmekteyiz.

Daha kısa bir çıktı isteniyorsa eğer, show standby brief komutu kullanılır.

show standby brief

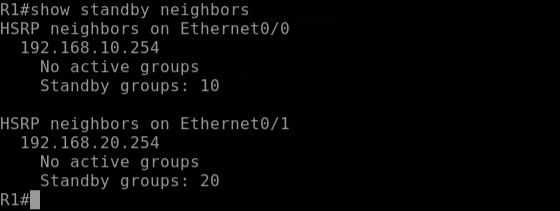
show standby neighbors

show standby neighbors

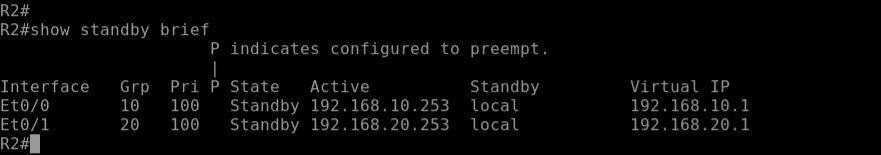
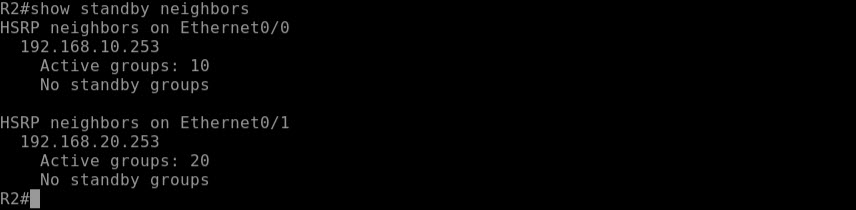
Aynı komutları R2’de de çalıştıralım:

show standby

show standby

show standby brief

show standby brief

show standby neighbors

show standby neighbors

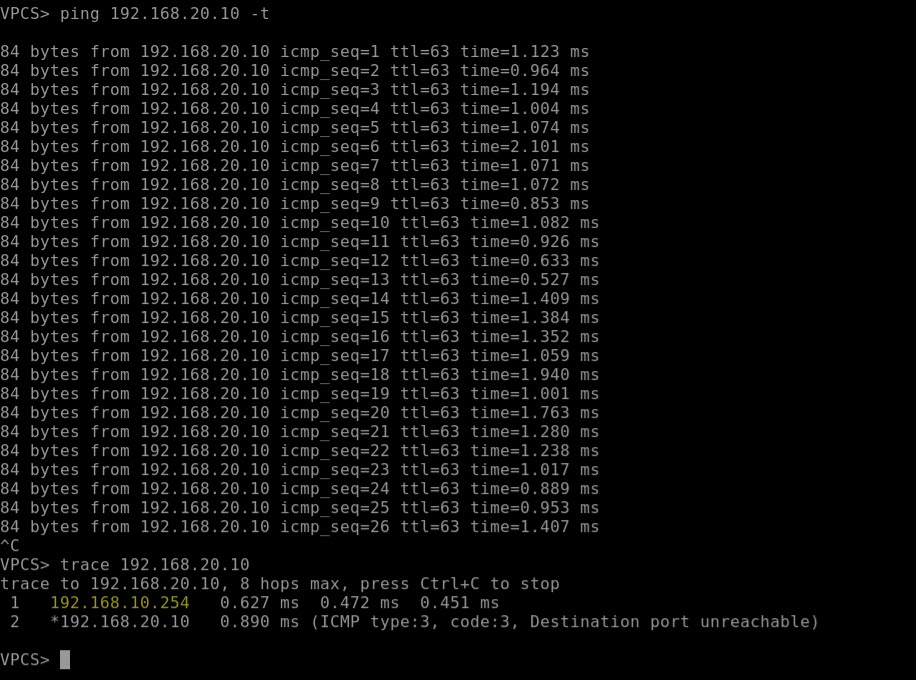
Son olarak yedeklilik testimizi yapalım. VPC1(192.168.10.10)’den VPC2(192.168.20.10)’ye sürekli ping atacağım ve bu esnada R1 routerını yeniden başlatacağım. Böylece kesinti esnasındaki iletişimi görmüş olacağız.

Kesinti yapmadan önce VPc1 ile VPC2 arasındaki rotaya bakalım.

hsrp trace test

trace komutuyla yolu izlediğimizde trafik 192.168.10.253 üzerinden yani R1 üzerinden gidiyor. Seri ping atmayı başlattıktan sonra R1’i yeniden başlatacağım ve ardından rotaya yeniden bakalım:

hsrp trace test

Gördüğünüz gibi R1 ile R2 arasındaki geçiş o kadar hızlı olmuş ki kesinti bile yaşamadan trafik R2 üzerinden geçmeye başlamış.

Bu yazımızda HSRP ile router yedekliliğini yapmış olduk. Bir sonraki yazıda görüşmek dileğiyle…


Huawei Router DHCP Konfigürasyonu

Bu yazımızda Huawei Router üzerinde DHCP yapılandırmasını yapacağız. DHCP işlemi için genelde server (sunucu) kullanılsa da, ihtiyaç duyulması halinde DHCP işlemi Router üzerinden de yapılabilir.  Router üzerinde birkaç komut ile kolay bir şekilde DHCP işlemi yapılabilmekte. Aşağıdaki topoloji üzerinden DHCP konfigürasyonunu yapalım.

huawei router dhcp configuration

Huawei‘de iki şekilde DHCP kullanabiliriz. Birincisi interface bazında, ikincisi ise  global olarak yani IP havuzu oluşturarak. Öncelikle interface bazında olan kısmına bakalım.

Interface bazlı DHCP kullanımı

Öncelikle Router’da DHCP özelliği aktif edilir.

<Huawei>
<Huawei>system-view 
Enter system view, return user view with Ctrl+Z.
[Huawei]sysname R1
[R1]dhcp enable

Ardından interface’ye IP adresi verilir ve interface’de DHCP servisi aktifleştirilir. DHCP dağıtımının Interface’den olması için dhcp select interface komutu kullanılır.

[R1]interface GigabitEthernet 0/0/0
[R1-GigabitEthernet0/0/0]ip address 192.168.1.1 24
[R1-GigabitEthernet0/0/0]dhcp select interface

Evet işlem bu kadar. Router son IP adresinden itibaren IP dağıtmaya başlayacaktır. 192.168.1.254, 253, 252… şeklinde IP dağıtımı yapılacaktır. (Genelde DHCP’de IP adresleri ilk baştan itibaren dağıtılır ama Huawei’de son IP adresinden başlamamaktadır.) 

Test olarak PC1’in IP adresi ayarını DHCP olarak değiştirelim.

pc1 ipconfig

Görüldüğü gibi boşta olan ilk IP adresini 192.168.1.254’ü aldı. PC2’den IP isteğinde bulunduğumda 192.168.1.253 adresi verilecektir.

Tabii ki sadece IP adresi vermek yeterli olmayacaktır. Kullanabileceğimiz diğer seçeneklere bakalım.

huawei dhcp server options

Domain-name

Eğer ortamda Domain (etki alanı) var ise Domain-name belirtilir. Şu anki yapıda domain olmasa da örnek olarak salihaltuntas.com’u ekleyeceğim.

[R1-GigabitEthernet0/0/0]dhcp server domain-name salihaltuntas.com

DNS-Server

Eğer ortamda DNS Server varsa DNS-Server adresi belirtilir.  Ben örnek olarak 192.168.1.10 adresini DNS-Server olarak tanımlayacağım.

[R1-GigabitEthernet0/0/0]dhcp server dns-list 192.168.1.10

excluded-address

DHCP’de istek geldiğinde boşta olan ilk IP adresi dağıtılır. Dağıtılması istenmeyen adresler bu havuzdan çıkartılabilir. Adresler tek tek belirtilebildiği gibi, aralık vererek de belirtilebilir.

Örnek olarak ilk 10 IP adresini hariç tutacağım.

[R1-GigabitEthernet0/0/0]dhcp server excluded-ip-address 192.168.1.2 192.168.1.10

Kiralama süresi (Lease Time)

Burada dağıtılan IP adreslerinin ne kadar süre ile verileceği ayarlanır. Süre sonsuz olarak ayarlanabildiği gibi gün, saat ve dakika olarak da belirtilebilir.

[R1-GigabitEthernet0/0/0]dhcp server lease ?
  day Day, from 0 to 999
  unlimited Unlimited

Örnek olarak 1 gün 12 saat 30 dakika yapalım.

[R1-GigabitEthernet0/0/0]dhcp server lease day 1 hour 12 minute 30

IP Havuzu oluşturarak DHCP kullanımı

IP pool (havuzu) global modda iken yapılır. ip pool komutundan sonra pool name girilir. Ben LAN1 adında pool oluşturacağım.

[R1]ip pool LAN1

Pool oluşturulduktan sonra, bu havuz için hangi parametreleri kullanabileceğimize bakalım:

huawei dhcp pool options

Görüldüğü üzere birçok seçenek bulunmakta. Biz temel ayarları yapacağız.

Network

Network tanımlaması yapılır. Örneğimizdeki network (ağ) 192.168.2.0/24

[R1-ip-pool-LAN1]network 192.168.2.0 mask 24

Gateway

Network için gateway tanımlaması yapılır. Bu tanımlama gateway-list parametresi ile yapılır.

[R1-ip-pool-LAN1]gateway-list 192.168.2.1

Domain-name

Eğer ortamda Domain (etki alanı) var ise Domain-name belirtilir. Şu anki yapıda domain olmasa da örnek olarak salihaltuntas.com’u ekleyeceğim.

[R1-ip-pool-LAN1]domain-name salihaltuntas.com

DNS-Server

Eğer ortamda DNS Server varsa DNS-Server adresi belirtilir.  Ben örnek olarak 192.168.2.10 adresini DNS-Server olarak tanımlayacağım.

[R1-ip-pool-LAN1]dns-list 192.168.2.10

Kiralama süresi (Lease Time)

Burada dağıtılan IP adreslerinin ne kadar süre ile verileceği ayarlanır. Süre sonsuz olarak ayarlanabildiği gibi gün, saat ve dakika olarak da belirtilebilir.

[R1-ip-pool-LAN1]lease day 1 hour 12 minute 30

excluded-address

DHCP’de istek geldiğinde boşta olan ilk IP adresi dağıtılır. Dağıtılması istenmeyen adresler bu havuzdan çıkartılabilir. Adresler tek tek belirtilebildiği gibi, aralık vererek de belirtilebilir.

Örnek olarak ilk 10 IP adresini hariç tutacağım.

[R1-ip-pool-LAN1]excluded-ip-address 192.168.2.2 192.168.2.10

IP adres rezervasyonu

isteğe göre IP adres rezervasyonu yapılabilir.  Örnek olarak PC4 için 192.168.2.15 adresini rezerve ediyorum.

[R1-ip-pool-LAN1]static-bind ip-address 192.168.2.15 mac-address 5489-98E4-756D

Interface’ye IP adresi verelim ve DHCP dağıtımını aktifleştirelim. DHCP dağıtımının havuzdan olması için dhcp select global komutu kullanılır.

[R1]interface GigabitEthernet 0/0/1
[R1-GigabitEthernet0/0/1]ip address 192.168.2.1 24
[R1-GigabitEthernet0/0/1]dhcp select global

PC3 istekte bulunduğunda 192.168.2.254 IP adresini alacaktır. PC4 için 192.168.2.15 IP adresini alması için yapılandırma yapmıştık. Şimdi son olarak PC4’teki yapılandırmaya bakalım.

pc4 ipconfig

Yazımızın sonuna geldik. Yazıyı beğendiyseniz sosyal medya hesaplarından paylaşarak destek olabilirsiniz.

Cisco Router DHCP Konfigürasyonu

Bu yazımızda Cisco Router üzerinde DHCP yapılandırmasını yapacağız. DHCP işlemi için genelde server (sunucu) kullanılsa da, ihtiyaç duyulması halinde DHCP işlemi Router üzerinden de yapılabilir.  Router üzerinde birkaç komut ile kolay bir şekilde DHCP işlemi yapılabilmekte. Aşağıdaki topoloji üzerinden DHCP konfigürasyonunu yapalım.

cisco router dhcp configuration

Öncelikle Router’da portu aktif edelim.

Router#configure terminal 
Router(config)#hostname R1
R1(config)#interface ethernet 0/0
R1(config-if)#no shutdown 
R1(config-if)#ip address 192.168.10.1 255.255.255.0

Artık DHCP konfigürasyonuna başlayabiliriz. DHCP servisini kullanabilmek için DHCP servisi aktifleştirilir.

R1(config)#service dhcp 

DHCP ile ilgili bilgiler bir havuzda (pool) tutulur. Bunun için bir pool oluşturulur.

Ben  VLAN10 adında bir pool oluşturacağım.

R1(config)#ip dhcp pool VLAN10

Pool oluşturulduktan sonra, bu havuz için nelere kullanabileceğimize bakalım:

cisco dhcp options

Görüldüğü üzere birçok seçenek bulunmakta. Biz temel ayarları yapacağız.

Network

Network tanımlaması yapılır. Örneğimizdeki network (ağ) 192.168.10.0/24

R1(dhcp-config)#network 192.168.10.0 255.255.255.0

Gateway

Netwrok için gateway tanımlaması yapılır. Bu tanımlama default-router parametresi ile yapılır.

R1(dhcp-config)#default-router ?
  Hostname or A.B.C.D Router's name or IP address

R1(dhcp-config)#default-router 192.168.10.1

Domain-name

Eğer ortamda Domain (etki alanı) var ise Domain-name belirtilir. Şu anki yapıda domain olmasa da örnek olarak salihaltuntas.com’u ekleyeceğim.

R1(dhcp-config)#domain-name ?
  WORD Domain name

R1(dhcp-config)#domain-name salihaltuntas.com

DNS-Server

Eğer ortamda DNS Server varsa DNS-Server adresi belirtilir.  Ben örnek olarak 192.168.10.10 adresini DNS-Server olarak tanımlayacağım.

R1(dhcp-config)#dns-server ?
   Hostname or A.B.C.D Server's name or IP address

R1(dhcp-config)#dns-server 192.168.10.10

Kiralama süresi (Lease Time)

Burada dağıtılan IP adreslerinin ne kadar süre ile verileceği ayarlanır. Süre sonsuz olarak ayarlanabildiği gibi gün, saat ve dakika olarak da belirtilebilir.

R1(dhcp-config)#lease ?
  <0-365> Days
  infinite Infinite lease

Zaman ayarlı verilecekse, lease parametresinden sonra aralarında boşluk olacak şekilde 3 haneli sayı girilerek belirtilebilir. Burada ilk değer günü, ikinci değer saati, üçüncü değer dakikayı belirtir. Örnek olarak 14 gün 12 saat 30 dakikalık bir kiralama süresi yapmak isteseydik parametremiz şu şekilde olacaktı:

R1(dhcp-config)#lease 14 12 30

Adım adım incelemek gerekirse;

R1(dhcp-config)#lease ?
  <0-365> Days
  infinite Infinite lease

R1(dhcp-config)#lease 14 ?
  <0-23> Hours
  <cr>

R1(dhcp-config)#lease 14 12 ?
  <0-59> Minutes
  <cr>

R1(dhcp-config)#lease 14 12 30

excluded-address

Harici adresler: DHCP’de istek geldiğinde boşta olan ilk IP adresi dağıtılır. Bizim örneğimizde 192.168.10.2 adresi kullanılmadığı için ilk DHCP istediğinde bu adres atanacaktır. Bu IP adresini ileride statik olarak bir hosta verdiğimde IP çakışması olacaktır. Bu gibi durumların yaşanmaması için adresler hariç tutulabilir. Adresler tek tek belirtilebildiği gibi, aralık vererek de belirtilebilir.

Örnek olarak ilk 10 IP adresini hariç tutacağım. (Harici adreslerin yapılandırması Global Config Modda yapılmaktadır.)

Router(config)#ip dhcp excluded-address 192.168.10.1 192.168.10.10

Harici adreslerimizi de belirledik. Artık  DHCP isteği geldiğinde adresler 192.168.10.11’den itibaren dağıtılmaya başlanacaktır.

Temel olarak konfigürasyonu yaptık. Yaptığımız konfigürasyonu temize çekmek gerekirse;

ip dhcp excluded-address 192.168.10.1 192.168.10.10
!
ip dhcp pool VLAN10
network 192.168.10.0 255.255.255.0
default-router 192.168.10.1 
dns-server 192.168.10.10 
domain-name salihaltuntas.com
lease 14 12 30

Konfigürasyonumuz tamam. Şimdi testimizi yapalım. VPC1’den IP DHCP isteği yapacağım.

dhcp request

PC sorunsuz bir şekilde IP adresini Router’da oluşturmuş olduğumuz yapılandırmadan aldı. VPC2’den de DCHP isteği gittiğinde sorunsuz bir şekilde yapılandırmasını alacaktır. Yalnız bu sefer IP adresini otomatik olarak değil de manuel olarak atayacağım.

Cisco Router DHCP Reservation

Cisco Router’larda DHCP yapılandırmasında rezervasyon işlemi de yapılabilmekte. Yani IP havuzundan boşta olan IP adresini vermek yerine, istemciye istenilen IP adresi de atanabilmekte. Bunun için yeni bir pool (havuz) oluşturulur.

Ben PC2 adında bir pool oluşturacağım.

Router(config)#ip dhcp pool PC2

Ardından hosta verilecek IP adresi belirtilir. Ben 192.168.10.50 adresini kullanacağım.

Router(dhcp-config)#host ?
      A.B.C.D IP address in dotted-decimal notation

Router(dhcp-config)#host 192.168.10.50

Ardından istemcinin client-identifier  adresi belirtilir. client-identifier ise içinde istemcinin MAC adresinin olduğu bir adrestir. Bu adresleme MAC adresinin başına 01 sayısı getirilerek oluşturulur. Örnekte bulunana PC2’nin MAC adresi 0050.7966.6804 şeklindedir. Bunu client-identifier şeklinde kodladığımızda, adresimiz 0100.5079.6668.04 olmaktadır.

Router(dhcp-config)#client-identifier 0100.5079.6668.04

Manuel olarak IP adresini belirledik. PC2’den de IP DHCP isteğinde bulunalım.

cisco dhcp reservation

PC2, kendisine atamış olduğumuz IP adresini aldı.  Genel olarak Cisco Router DHCP konfigürasyonu bu şekilde idi. Kullanabileceğimiz diğer komutlara da bakalım.

show ip dhcp binding

show ip dhcp binding

DHCP tarafından atanan tüm veriler bu tabloda görünmektedir. Çıktıya baktığımıza hangi IP adresinin hangi istemciye atandığı, kiralama süresi ve atamanın ne şekilde yapıldığı bilgisi yer almaktadır. Bu komutta atanan tüm bilgiler yer alır. Özel olarak IP adresi belirtilerek de detaylara bakılabilir. Örneğin sadece 192.168.10.50 adresine bakılmak istenseydi komut şu şekilde olacaktı:

show ip dhcp binding 192.168.10.50

show ip dhcp pool

show ip dhcp pool

Bu komutla oluşturulan pool’lar hakkında bilgi edinilebilir. Çıktıya baktığımızda pool’larda toplam kullanılabilecek adres sayısı, kullanılan adres sayıları ve verilmeye hazır IP adresleri görünmektedir. Bu komut oluşturulan tüm pool’ların görüntülenmesini sağlar. Özel olarak pool araması yapılmak istenildiği taktirde; komutun devamında Pool Name belirterek arama yapılabilir. Örnek komut: show ip dhcp pool VLAN10

clear ip dhcp binding ?

clear ip dhcp binding

DHCP tarafından oluşturulan bağlantıları temizlemek için kullanılır. Tek tek adres belirtilebileceği gibi tüm bağlantılar da temizlenebilir. Temizleme işleminden sonra, istemci  IP talebinde bulunduğunda yeni bir IP adresi verilecektir. Topolojimizde PC1 192.168.10.11 adresini almıştı. Temizleme işleminden sonra PC1 IP isteğinde bulunduğunda, sırada bulunan adres verilecektir; yani 192.168.10.12 adresi.

clear ip dhcp binding komutu tek başına kullanılamamakta ve parametre girmek gerekmektedir.

Eğer tüm bağlantıların temizlenmesi isteniyorsa clear ip dhcp binding *

Özel olarak IP adresi belirtmek isteniyorsa clear ip dhcp binding 192.168.10.11  şeklinde kullanılabilir.

Yazımızın sonuna geldik. Yazıyı beğendiyseniz sosyal medya hesaplarında paylaşarak destek olabilirsiniz.

WordPress URL Kısaltma Eklentisi

Internet dünyasında çok fazla link kısaltma siteleri bulunmakta. Bu link kısaltma servislerini kullanarak verilen bağlantıların ne kadar tıklandığı gibi veriler elde edilebilmekte. Fakat bu servisler kimi zaman kapanmakta, kimi zaman erişim engeli gelmekte, kimi zaman da çok fazla SPAM içeriklerde kullanıldığı için kullanıcılar tarafından güvenilmemekte. Bundan dolayı kendi sitemize ait bir URL kısaltma işlemi yapmak bu tarz problemlerin önüne geçmek için daha iyi olacaktır.

WordPress altyapısına sahip sitelerde kullanılabilecek birçok URL kısaltma eklentisi mevcut. Ben bu yazımda oldukça popüler olan Pretty Links eklentisinden bahsedeceğim. Birçok özelliği ücretli olmasına rağmen, saf hali bizim için yeterli olacaktır.

Eklentiyi, Eklenti> Yeni ekle kısmına gelip arama barından pretty links diye aratıp bulabiliriz.

wordpress pretty links url kısaltma

Ardından Şimdi Kur butonuna tıklayıp, yükleme bittikten sonra ise Etkinleştir butona tıklayıp eklentiyi etkinleştirebiliriz.

Kurulum tamamlandıktan sonra, yönetim panelinde sol tarafta bulunan menüde Pretty Links için kısayol oluşacaktır. Buraya tıklayarak eklentinin sayfasını açıyoruz.

pretty links dashaboard

Açılan sayfada daha önce oluşturulan URL’ler ve yeni URL eklemek için buton bulunmakta. Biz buradan yeni ekle butonuna tıklayarak işleme başlıyoruz.

Açılan sayfada, basit yapılandırma sayfası açılacaktır.

Burada 1 numara ile belirttiğim kısma Başlık eklenmektedir. Linklere isim vererek daha kolay takibi yapılabilir.

2. kısım hedef URL kısmı, yani kısaltmak istenilen URL.

3. kısım ise kısaltmanın olduğu kısım. Sistem otomatik olarak rastgele URL oluşturacaktır. Burası istenilen şekilde düzenlenebilir.

4. kısım ise kısaltma işlemini yayına almak için kullanılıyor. Update butonuna tıklanıldığında kısaltma kullanılabilir hale gelecektir.

Link yayına alındıktan sonra ,eklenti ana sayfasında kısaltma yapılan bağlantılar görünecektir. Buradan oluşturulan bağlantılar ile ilgili detaylar yer almaktadır. İsterseniz oluşturmuş olduğunuz kısa URL’yi tekrardan değiştirebilirsiniz.

Ayrıca, Eklenti menüsünde yer alan Clicks alanından da, oluşturmuş olduğunuz bağlantıların tıklanma sayısını, hangi IP adresinden erişildiğini ve ne zaman tıklama yapıldığı gibi bilgilere de ulaşabilirsiniz.

pretty links clicks report

Eklentinin genel kullanımı bu şekilde. Pro özelliklerini de ücretini ödeyerek kullanabilirsiniz fakat temel özellikleri de bence gayet yeterli.

Cisco Router/Switch SSH konfigürasyonu

SSH (Secure Shell – Güvenli Kabuk), ağ cihazlarına uzaktan bağlanmak için kullanılan bir araçtır. TCP/IP protokolünü kullanan SSH , 22. port üzerinden haberleşmektedir. SSH‘de veriler şifrelenerek iletildiğinden dolayı güvenlidir. Bir önceki yazımızda Telnet ile uzak bağlantı yapmış ve verilerin şifrelenmeden iletildiği için güvenli olmadığını görmüştük.

cisco ssh configuration

Kendi bilgisayarımdan Putty ile bağlantı yapabilmek için EVE-NG üzerinde yukarıdaki topolojiyi oluşturdum.

Cisco Router SSH yapılandırması

Router>enable
Router#configure terminal 
Router(config)#hostname R1
R1(config)#interface ethernet 0/0
R1(config-if)#ip address 192.168.43.10 255.255.255.0
R1(config-if)#no shutdown

Kullanıcı adı, parola ve enable parolası oluşturalım.

R1(config)#username salih secret salih
R1(config)#enable secret level 15 salih

Cisco cihazlarda uzak bağlantı için vty(Virtual Teletype) yapılandırması yapılması gerekmektedir. Bu yapılandırma da iletişim tipi, açılacak oturum sayısı gibi birçok parametre bulunmaktadır. Yapılandırma yapılırken öncelikle aynı anda kaç tane oturum açılabileceği ayarlanır.

R1(config)#line vty ?
<0-4> First Line number

Parametreye baktığımızda 0-4 arasında değer girmemiz gerektiğini görüyoruz. Buda demektir ki, en fazla aynı anda 5 tane oturum açılabilmektedir. (0 değeri 1. oturumu temsil ediyor.)

Ben maksimum değeri kullanacağım.

R1(config)#line vty 0 4

Burada ilk değer başlangıç, son değer ise bitiş oturumunu belirtmekte. Böylece aynı anda 5 oturum açılabileceğini seçmiş olduk.

Oturum sayısını belirttikten sonra erişim türünü belirteceğiz. Öncelikle kullanabileceğimiz protokollere bakalım:

R1(config-line)#transport input ?
    all All protocols
    lapb-ta LAPB Terminal Adapter
    lat DEC LAT protocol
    mop DEC MOP Remote Console Protocol
    none No protocols
    pad X.3 PAD
    rlogin Unix rlogin protocol
    ssh TCP/IP SSH protocol
    telnet TCP/IP Telnet protocol
    udptn UDPTN async via UDP protocol
    v120 Async over ISDN

Kullanılabilecek çok fazla protokol var. Biz buradan protokol olarak SSH seçeceğiz.

R1(config-line)#transport input ssh

Son olarak girişi aktifleştireceğiz.
R1(config-line)#login local

Bu parametre ile girişin lokal kullanıcı ile yapılacağını belirttik. Şu ana kadar ki yaptığımız konfigürasyon Telnet ile aynıydı. Gelelim SSH’nin aktifleştirilmesine. Öncelikle domain-name belirtmek gerek. Domain ismi olarak salihaltuntas.com vereceğim.

R1(config)#ip domain-name salihaltuntas.com

SSH’de verilerin şifrelendiğinden bahsetmiştik. Şifreleme için açık kaynak olan RSA algoritması kullanılmakta. Bunun için bir kripto anahtarı oluşturmak gerekecektir. Config modda iken crypto key generate rsa yazalım ve enter tuşuna basalım.

R1(config)#crypto key generate rsa
The name for the keys will be: R1.salihaltuntas.com
Choose the size of the key modulus in the range of 360 to 2048 for your
General Purpose Keys. Choosing a key modulus greater than 512 may take
a few minutes.
How many bits in the modulus [512]:

RSA key oluşturmak istediğimizde yukarıdaki bir bilgi ekranı gelecektir. Burada şifrelemenin kaç bit olması belirtilir. 1024 bit bizim için yeterli.

How many bits in the modulus [512]: 1024

% Generating 1024 bit RSA keys, keys will be non-exportable...[OK]

Şifreleme için 1024 bitlik anahtar oluşturuldu. Son olarak SSH versiyonunu belirteceğiz. SSH için 2 versiyon bulunmaktadır.  İlk versiyonda açıklar olduğu için, güncel ve daha güvenli olan versiyon 2’yi seçeceğiz.

R1(config)#ip ssh version ?
<1-2> Protocol version
R1(config)#ip ssh version 2

Yapılandırma bu kadar. Artık SSH bağlantısı ile Router’a bağlanabiliriz.

Cisco switch SSH yapılandırması

Switch için SSH yapılandırmamız router’daki ile aynı olacaktır. Tek fark, Switch’lere uzaktan erişebilmek için VLAN arayüzüne ihtiyaç vardır. Bundan dolayı VLAN arayüzüne girip IP adresi vereceğiz.

Öncelikle cihaz ismini verip ardından kullanıcı adı/parola ve enable parolası oluşturalım.

Switch#configure terminal
Switch(config)#hostname SW
SW(config)#username salih password salih
SW(config)#enable secret level 15 salih

Uzaktan erişim için IP adresine ihtiyacımız olacak. VLAN arayüzüze girip IP adresi vereceğiz. Ben örneğimde default VLAN’ı yani VLAN 1’i kullanacağım.

SW(config)#interface vlan 1
SW(config-if)#ip address 192.168.43.20 255.255.255.0
SW(config-if)#no shutdown

Son olarak uzak bağlantıyı etkinleştirelim.

SW(config)#line vty 0 4
SW(config-line)#transport input ssh
SW(config-line)#login local

Temel yapımızı yaptık. SSH için altyapıyı da hazırlayalım.

SW(config)#ip domain-name salihaltuntas.com

SW(config)#crypto key generate rsa

The name for the keys will be: SW.salihaltuntas.com
Choose the size of the key modulus in the range of 360 to 2048 for your
General Purpose Keys. Choosing a key modulus greater than 512 may take
a few minutes.
How many bits in the modulus [512]: 1024
% Generating 1024 bit RSA keys, keys will be non-exportable...[OK]

SW(config)#ip ssh version 2

SSH yapılandırması Cisco Router ve Swtich için bu şekildeydi. Telnet yazımızda verilerin açık olduğunu görmüştük. Wireshark ile SSH trafiğine bakalım. Burada verilerin şifrelendiğini de görmüş olalım.

wireshark ssh tcp stream

Görüldüğü gibi SSH paketinde veriler şifrelenmiş halde. Başka bir yazıda görüşmek üzere.

Diğer Cisco konularına buradan bakabilirsiniz: Cisco R&S